Una plataforma de videoconferencia cuyo servidor nunca tiene las claves
Caso de estudioLiveKitZero TrustSeguridadAlgunas organizaciones necesitan algo más que transporte cifrado en una plataforma de vídeo: necesitan que el propio operador de la plataforma no tenga acceso a lo que se dice o comparte. Construir eso de verdad fue mucho más que elegir una librería de cifrado.
Contexto
Este cliente construye una plataforma de videoconferencia y comunicaciones unificadas para organizaciones que no pueden usar un proveedor global estándar, alojada y operada dentro de la UE bajo sus normas de protección de datos y privacidad. Proveedores sanitarios, sistemas judiciales y otras empresas reguladas son ejemplos habituales: telemedicina y consultas de radiología, interrogatorios judiciales con sala de espera y control de participantes remotos, talleres y conferencias internas. Lo que todos ellos tienen en común no es el sector, es el modelo de confianza: el propio operador de la plataforma no puede ver el contenido de la reunión, no basta con prometer que la red por la que viaja tampoco puede.
El proyecto
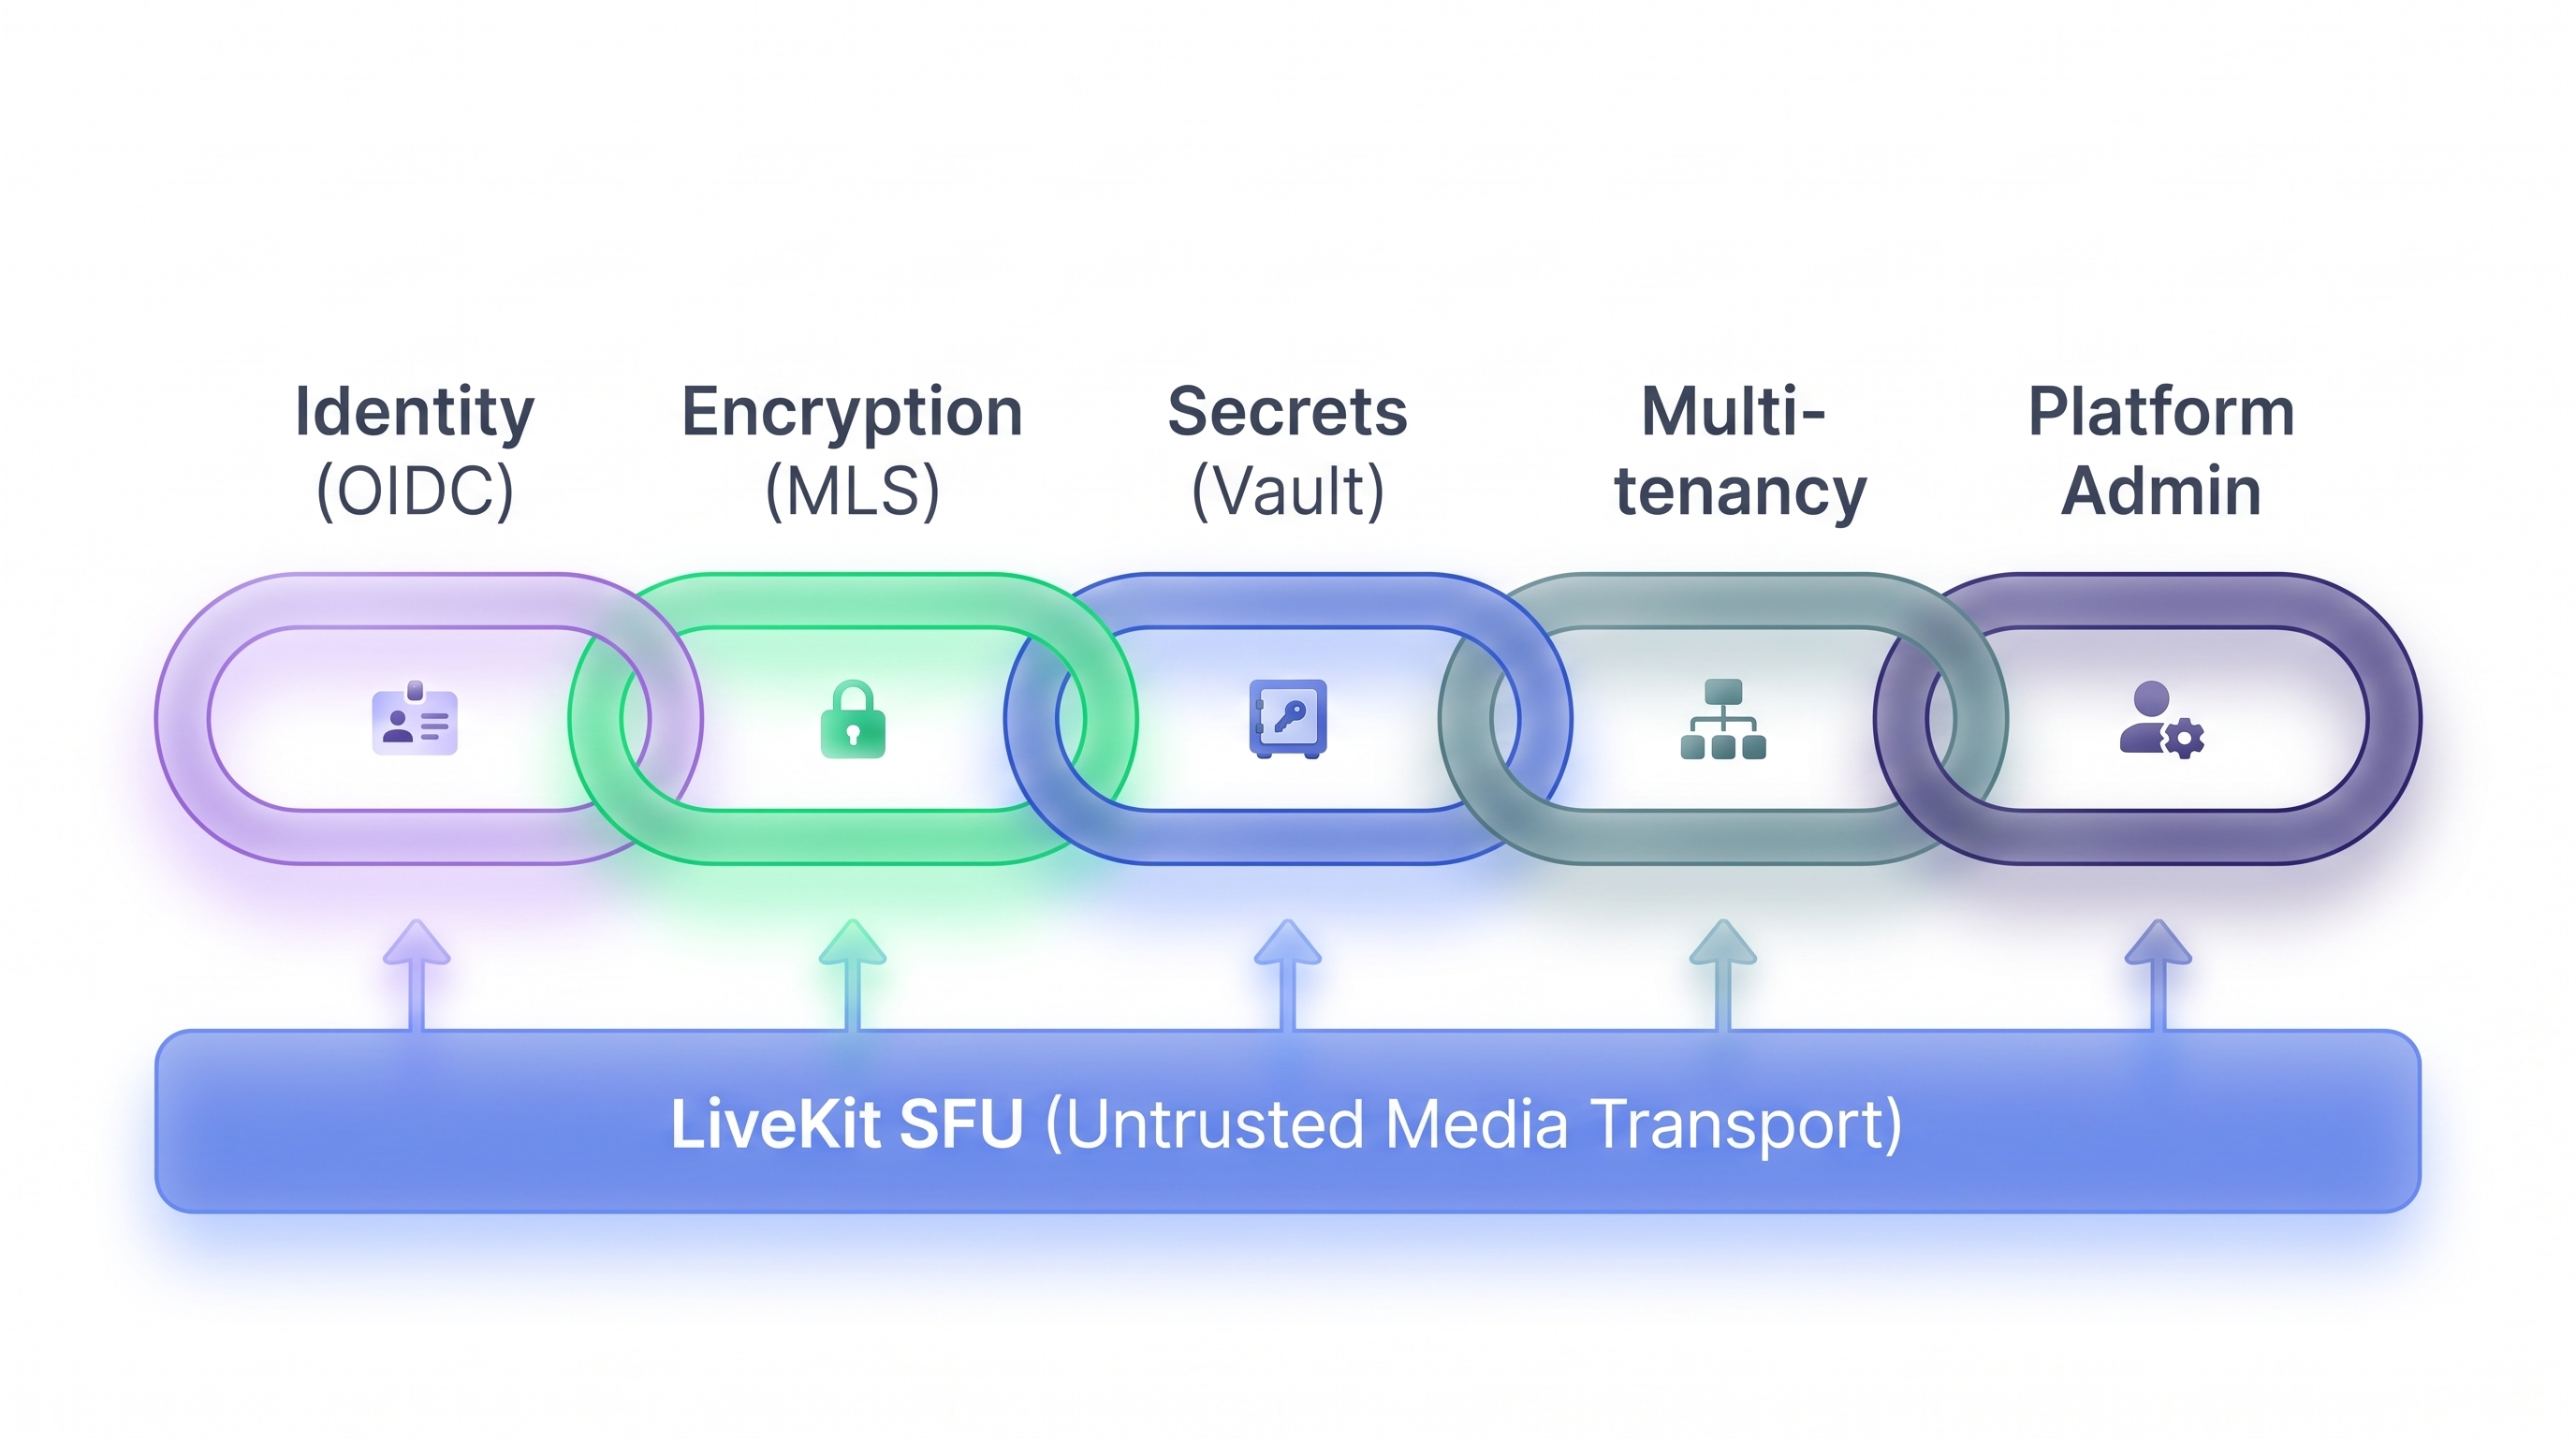
La base aquí es el SFU de LiveKit — el vídeo en tiempo real a gran escala ya es un problema resuelto ahí. Lo que este proyecto necesitaba de verdad era todo lo que se construye encima: una pila de capas de seguridad, cada una respondiendo a una pregunta distinta, además del aislamiento por cliente y la administración a nivel de plataforma que necesita un único despliegue compartido para servir a varias organizaciones separadas con seguridad.
Cifrado
La capa de vídeo funciona sobre el SFU de LiveKit, escalando una única sala hasta 100 participantes con bitrate adaptativo. Encima de eso se añade una capa de cifrado de extremo a extremo real usando MLS (Messaging Layer Security) para la distribución de claves y para el cifrado del chat y el intercambio de archivos, dejando al servidor reducido a un transporte no confiable: nunca llega a tener una clave capaz de descifrar nada de lo que pasa por él.
MLS no formaba parte del diseño original de la plataforma, y añadirlo cambió dos cosas con las que el resto del producto tuvo que convivir. El acceso de invitado, es decir, unirse a través de un enlace sin autenticar, rompe el modelo de seguridad de raíz, así que una sesión cifrada exige que todos los participantes sean ya usuarios autenticados. Y como la gestión de claves ocurre por completo dentro del navegador de cada participante, sin que el servidor llegue a tocar una clave, un endpoint SIP no tiene forma de participar en ese intercambio: cifrado e integración SIP acaban siendo mutuamente excluyentes en la misma reunión, algo que no se puede reconciliar después.
Las grabaciones reciben el mismo tratamiento desde otro ángulo: cada una se cifra en el propio cliente con una frase de paso que solo conoce su propietario, y la plataforma en sí no tiene forma de descifrar ninguna por su cuenta.
Identidad
Confirmar quién se une realmente a una sesión cifrada pasa por su propio flujo de verificación de identidad, mantenido deliberadamente separado del inicio de sesión habitual de la plataforma. Esa separación limita lo que un compromiso de cualquiera de los dos lados podría llegar a alcanzar, y mantiene el flujo de las sesiones cifradas haciendo exactamente una cosa: confirmar quién es alguien, nada más.
Secretos
Ninguna de las capas anteriores sirve de mucho si las credenciales detrás de ellas son fáciles de filtrar o lentas de rotar. Todas las credenciales de la plataforma — claves de API, certificados internos, acceso a bases de datos, las claves que hay detrás de la propia capa de medios — están centralizadas y se rotan según un calendario, incluso para servicios que normalmente no admiten recoger credenciales nuevas sin reiniciarse. Esa infraestructura de rotación resultó ser lo bastante general como para reutilizarse mucho más allá de esta plataforma.
Multi-tenencia
Cada organización cliente de la plataforma está aislada de todas las demás: su propia marca y avisos legales, su propio alta de usuarios, y su propia conexión SSO a Active Directory o Microsoft Entra, mantenida separada por cliente en lugar de compartida en todo el despliegue.
Administración de la plataforma
Ejecutar todo eso como un único despliegue compartido sigue necesitando una capa de operador por encima de cualquier cliente concreto: dar de alta nuevas organizaciones cliente, gestionar ajustes que aplican a toda la plataforma, y revisar el historial de reuniones y participantes entre clientes, desde una superficie de superadministración que un administrador de cliente normal nunca llega a ver.
Integración con hardware heredado
Incorporar hardware de videoconferencia más antiguo (SIP, H.323) a las mismas sesiones es una especialidad en sí misma, y no es nueva para nosotros: ya la habíamos resuelto antes para OpenVidu, sobre Kurento. LiveKit no trae un equivalente de serie, así que la integración SIP/H.323 de esta plataforma hubo que construirla desde cero: una capa de pasarela dedicada, mantenida aislada del resto de la plataforma en lugar de expuesta directamente, que conecta el contenido compartido y el control remoto de cámara con el hardware que lo soporta. Esa misma pasarela es, además, exactamente de donde viene la frontera entre SIP y cifrado explicada antes: un mundo de protocolo distinto, desacoplado del resto a propósito. Tener profundidad real en SIP y en WebRTC a la vez es poco frecuente; haberlo resuelto ya una vez, sobre un servidor de medios completamente distinto, es lo que convirtió resolverlo de nuevo en un problema conocido y no en un proyecto de investigación.
Nuestro papel
- Diseñar y construir la capa de vídeo cifrada con MLS sobre LiveKit, incluidas las restricciones de acceso de invitado e incompatibilidad con SIP que trajo consigo.
- Construir el flujo de verificación de identidad dedicado para las sesiones cifradas, aislado del inicio de sesión propio de la plataforma.
- Diseñar y construir la infraestructura centralizada de secretos y su rotación sin tiempo de inactividad en toda la plataforma.
- Construir el pipeline de grabaciones cifradas en el cliente.
- Diseñar el modelo de aislamiento multi-tenente, incluyendo la marca y el SSO por cliente.
- Construir la capa de superadministración para la gestión a nivel de plataforma, separada de la superficie de administración de cualquier cliente.
- Construir desde cero la capa de pasarela SIP/H.323 de LiveKit, extendiendo a un servidor de medios distinto la misma experiencia en SIP y WebRTC ya demostrada en OpenVidu, incluyendo el contenido compartido y el control remoto de cámara.
Tecnologías
- LiveKit, como SFU subyacente y su soporte nativo de cifrado de extremo a extremo.
- MLS (RFC 9420), para la distribución de claves E2EE y el cifrado de chat y archivos.
- OIDC, para la verificación de identidad en sesiones cifradas y para el SSO por cliente con Active Directory / Microsoft Entra.
- HashiCorp Vault, para la gestión centralizada de secretos, certificados y credenciales de base de datos.
- Una capa de pasarela personalizada, para la integración SIP/H.323 con el resto de la plataforma.
Conclusión y lecciones aprendidas
El cifrado de extremo a extremo real no se limita a añadir una funcionalidad, cambia lo que el resto de la plataforma puede prometer al mismo tiempo: sin acceso de invitado, sin SIP en la misma sesión, porque ambos socavarían silenciosamente la garantía que el E2EE existe para dar. Es una decisión de producto tanto como técnica, y solo se hizo visible al integrar MLS de verdad, no al planificarlo sobre el papel. La infraestructura de secretos y rotación también resultó valer más que esta única plataforma; se construyó con suficiente generalidad como para trasladarse directamente a otros proyectos, y eso es exactamente lo que pasó. Profundizamos en la tensión entre Zero Trust y protección de datos detrás de este tipo de plataforma en una entrada complementaria.