Lo que hace falta para ejecutar verificación de identidad WebRTC en entornos de alta seguridad
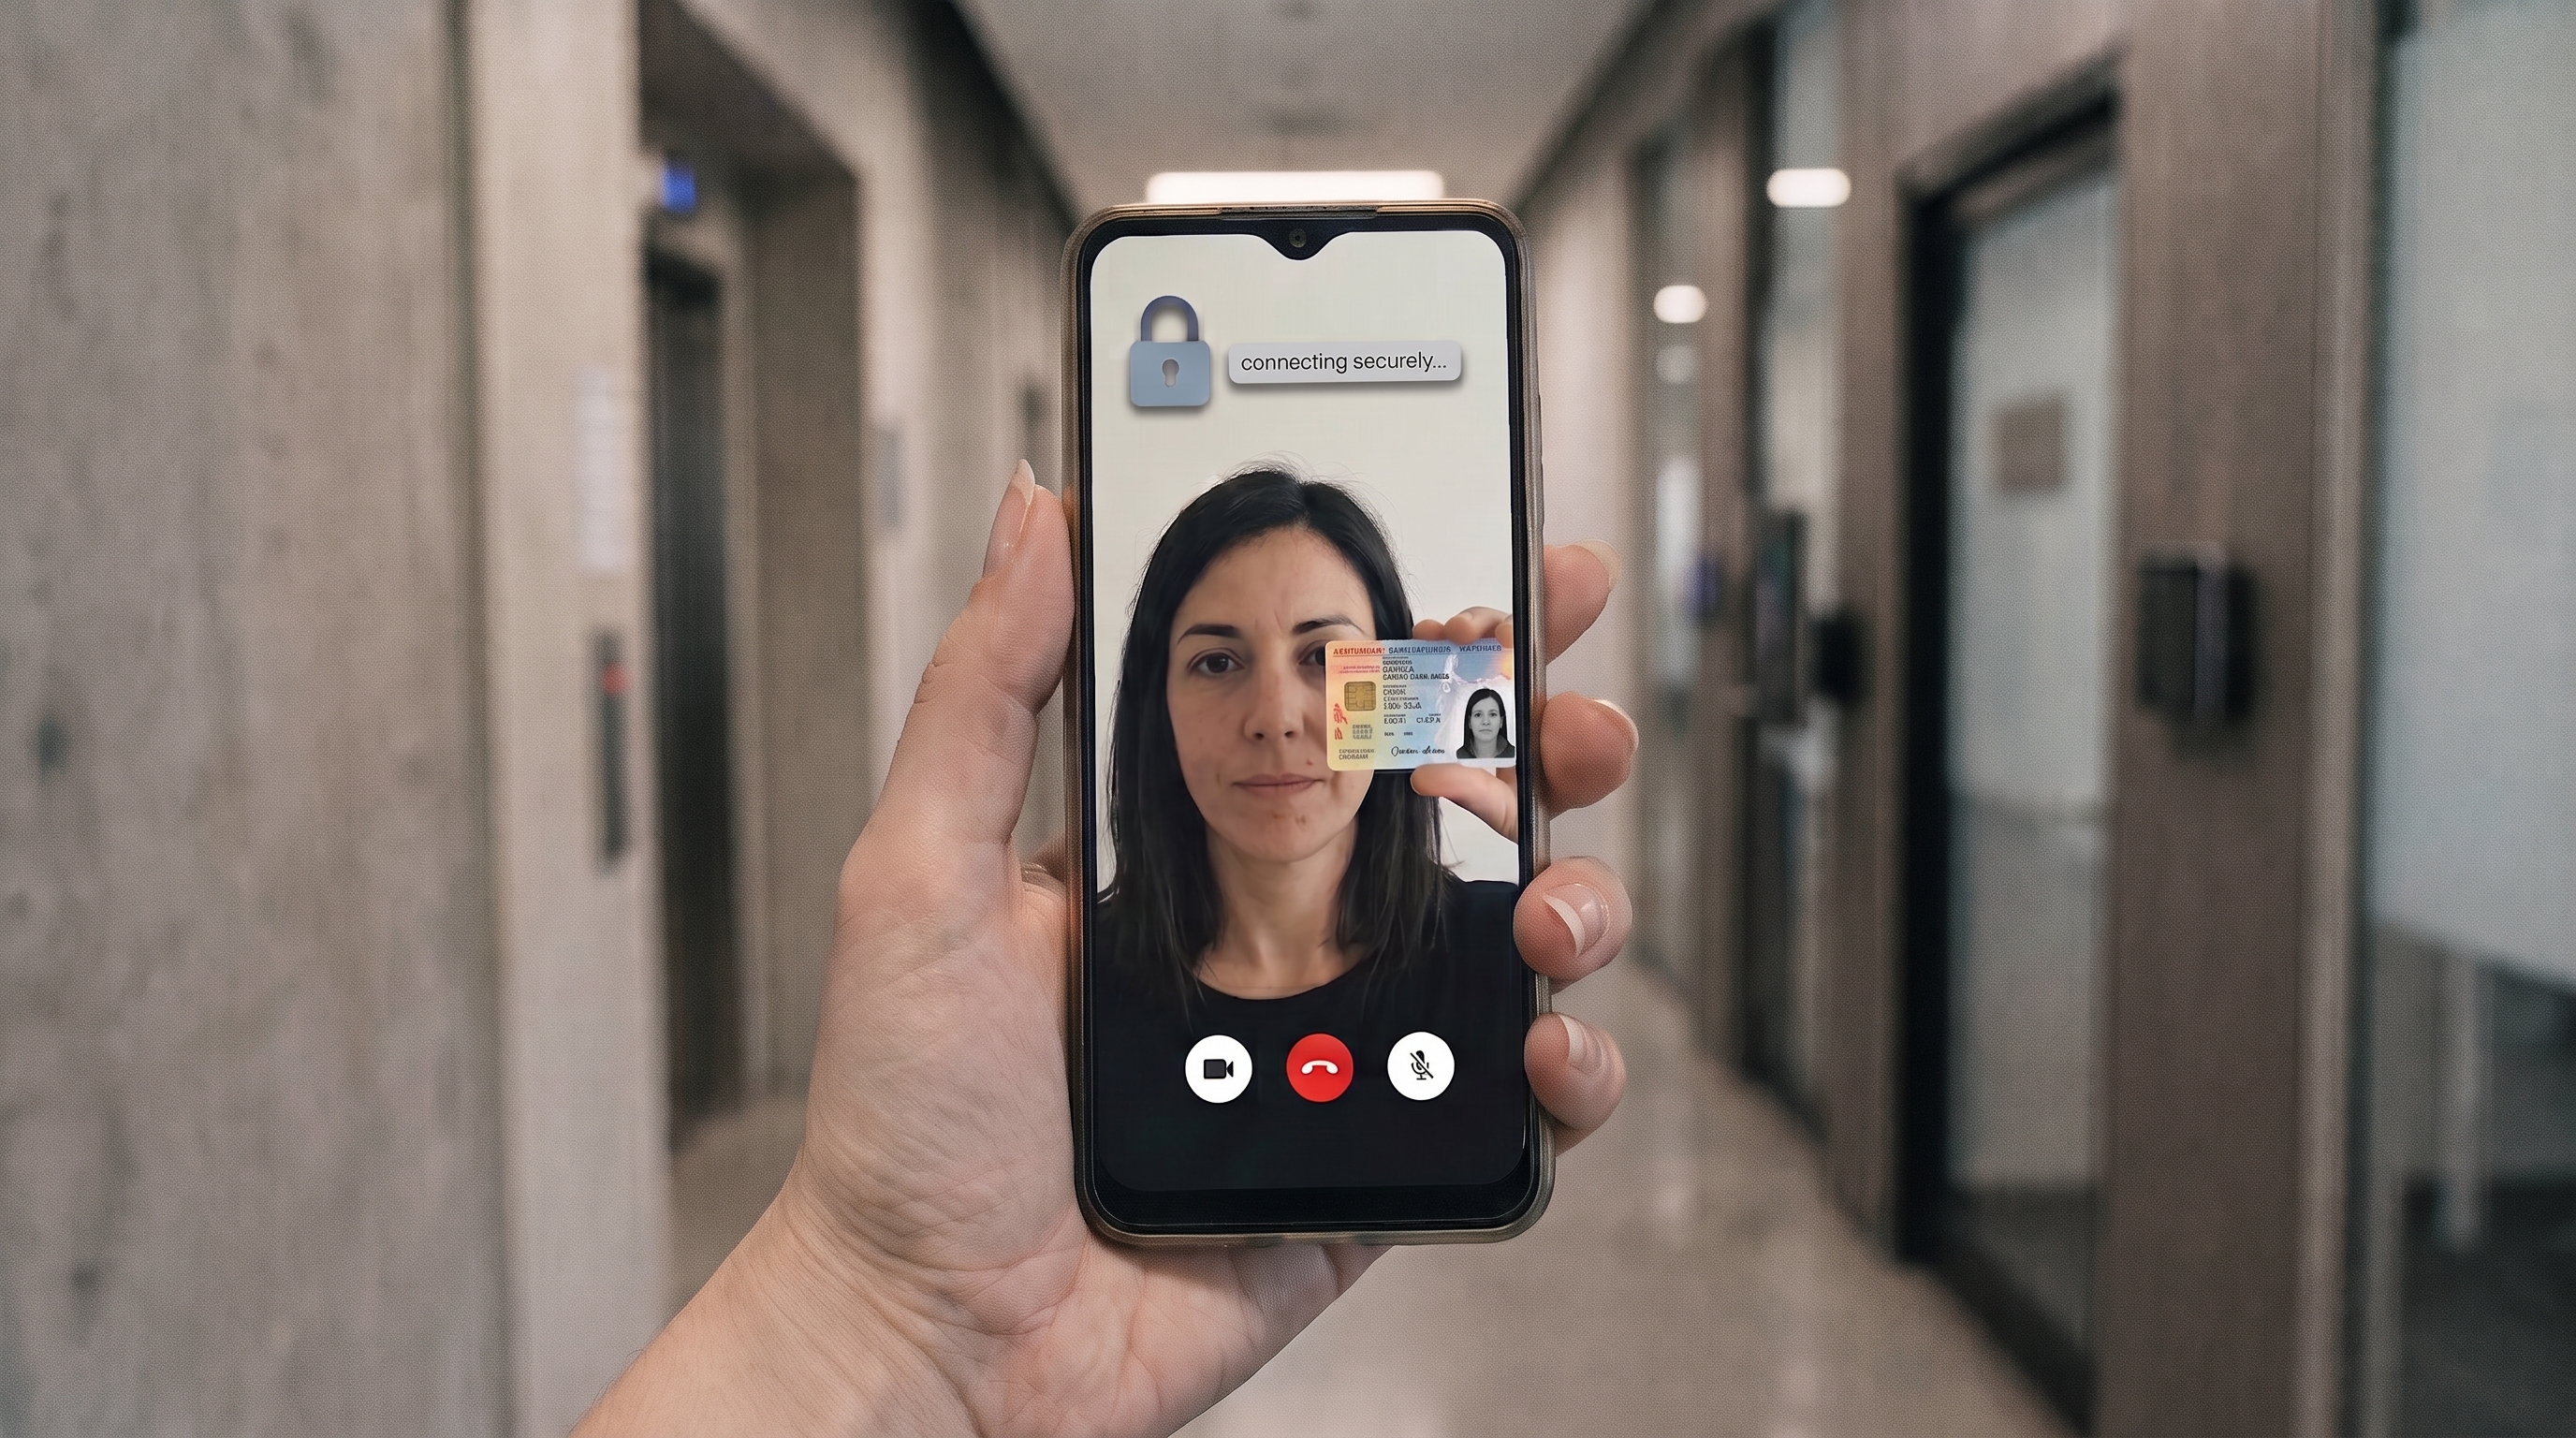
Una comprobación de prueba de vida tiene un solo trabajo: producir el vídeo grabado de un único solicitante que un proceso de cumplimiento pueda revisar más adelante como evidencia de que una persona real, presente y viva completó el alta. Construir eso como una funcionalidad de producción de Inetum Digital Onboarding, funcionando dentro de una red estricta y cerrada en seguridad, implicó diseñar en torno a varias restricciones que un producto de videollamada típico nunca tiene que afrontar.
Unidireccional por diseño
Una vez que el único trabajo de la llamada es producir evidencia, varias decisiones dejan de resultar sorprendentes. El vídeo es la evidencia que se está capturando, así que una sesión que arrancaba sin él no quedaba degradada, quedaba inútil, y mejor terminarla que continuarla. El audio no era necesario en ningún caso — algo que merece mencionarse sobre todo porque es lo contrario de cómo la mayoría de productos WebRTC tratan a ambos, aunque es un detalle menor frente a todo lo demás que cambió este requisito.
Funcionando dentro de la red de otro
La verificación de identidad como esta suele tener que funcionar dentro de entornos con requisitos de seguridad estrictos — banca, verificación de edad, o cualquier otro contexto que maneje datos personales sensibles —, y un equipo de seguridad en esa posición no concede excepciones con facilidad. El despliegue por defecto de OpenVidu asume una ruta de red razonablemente abierta entre cliente y servidor; funcionar dentro de restricciones tan estrictas implicó configurarlo para la superficie de exposición más pequeña posible, recortando todo lo que la revisión de seguridad no necesitara aprobar de forma estricta.
Diseñando para el dispositivo que no controlas
El personal de una organización así usa el hardware que le da su departamento de IT. Las personas que se están verificando usan lo que tengan, lo que resultó significar un abanico realmente amplio de dispositivos, versiones de sistema operativo y condiciones de red, incluyendo conexiones lentas y software móvil claramente desactualizado. No existe un producto de alta que pueda dar por hecho un teléfono moderno con buena conexión, así que tanto la aplicación cliente como el propio pipeline de vídeo tuvieron que optimizarse de forma agresiva, con "asumir el peor dispositivo plausible" como punto de partida real del diseño, en lugar de un caso límite que parchear más adelante.
Una comprobación básica contra el engaño obvio
Una videollamada grabada y unidireccional invita a un ataque evidente: mostrarle a la cámara un vídeo pregrabado en lugar de una señal en directo. Añadimos comprobaciones orientadas a detectar eso — el tipo de cosas que buscan las señales de un vídeo inyectado directamente en el pipeline de WebRTC en lugar de capturado desde una cámara real en tiempo real. Estas comprobaciones son básicas, no infalibles, y fuimos transparentes con el cliente al respecto; revisaron el enfoque y lo aceptaron como el nivel de rigor adecuado para esta etapa del producto, en lugar de esperar a una respuesta perfecta que en realidad todavía no existe.
Hacia dónde podría evolucionar esto
Nada de lo que sigue llegó a implementarse en este proyecto, pero merece la pena nombrarlo para cualquiera que esté construyendo algo similar hoy. Un captcha visual — pedir al solicitante que realice una secuencia corta y aleatoria de movimientos de mano que el sistema pueda comprobar — subiría el listón de la propia prueba de vida, ya que un vídeo estático o en bucle no puede seguir una instrucción que no conoce de antemano. Incrustar datos identificativos directamente en el vídeo grabado, un UUID, una marca de tiempo, un logotipo, quemados en el propio fotograma en lugar de guardados solo como metadatos, haría la evidencia más difícil de intercambiar o manipular después. Y para productos que necesiten a una persona en el bucle en lugar de depender solo de comprobaciones automáticas, existe un precedente real para añadir un observador silencioso y no participante a una sesión; explicamos cómo funciona eso, y por qué exige más auditoría a su alrededor, no menos, en una entrada independiente.