Migrando la comprobación de prueba de vida de Inetum Digital Onboarding a OpenVidu
Caso de estudioOpenViduVerificación de identidadSeguridadEl sistema original basado en Kurento ya había demostrado que la idea funcionaba en producción. Convertirlo en una funcionalidad de Inetum Digital Onboarding, un producto SaaS que usan empresas reguladas con requisitos de seguridad estrictos para gestionar sus altas, supuso reconstruirlo para una escala mucho mayor: una red cerrada en seguridad, y un abanico de dispositivos de los solicitantes mucho más amplio del que tuvo que gestionar la primera versión.
Contexto
Inetum Digital Onboarding (el producto que Iecisa estaba construyendo cuando Naeva Tec ofreció consultoría de Kurento sobre su primer sistema de identificación por vídeo) necesitaba que su comprobación de prueba de vida en vídeo escalara hasta convertirse en una pieza de infraestructura que clientes regulados — normalmente sometidos a requisitos de seguridad estrictos, la banca entre ellos — pudieran ejecutar sobre una huella de producción mucho mayor y más exigente. Eso implicaba diseñar para restricciones que la escala del primer sistema nunca había forzado: la videollamada del solicitante ahora tenía que sobrevivir a cualquier red que el equipo de un cliente exigente en seguridad permitiera, y a cualquier dispositivo que un cliente real tuviera entre manos.
El proyecto
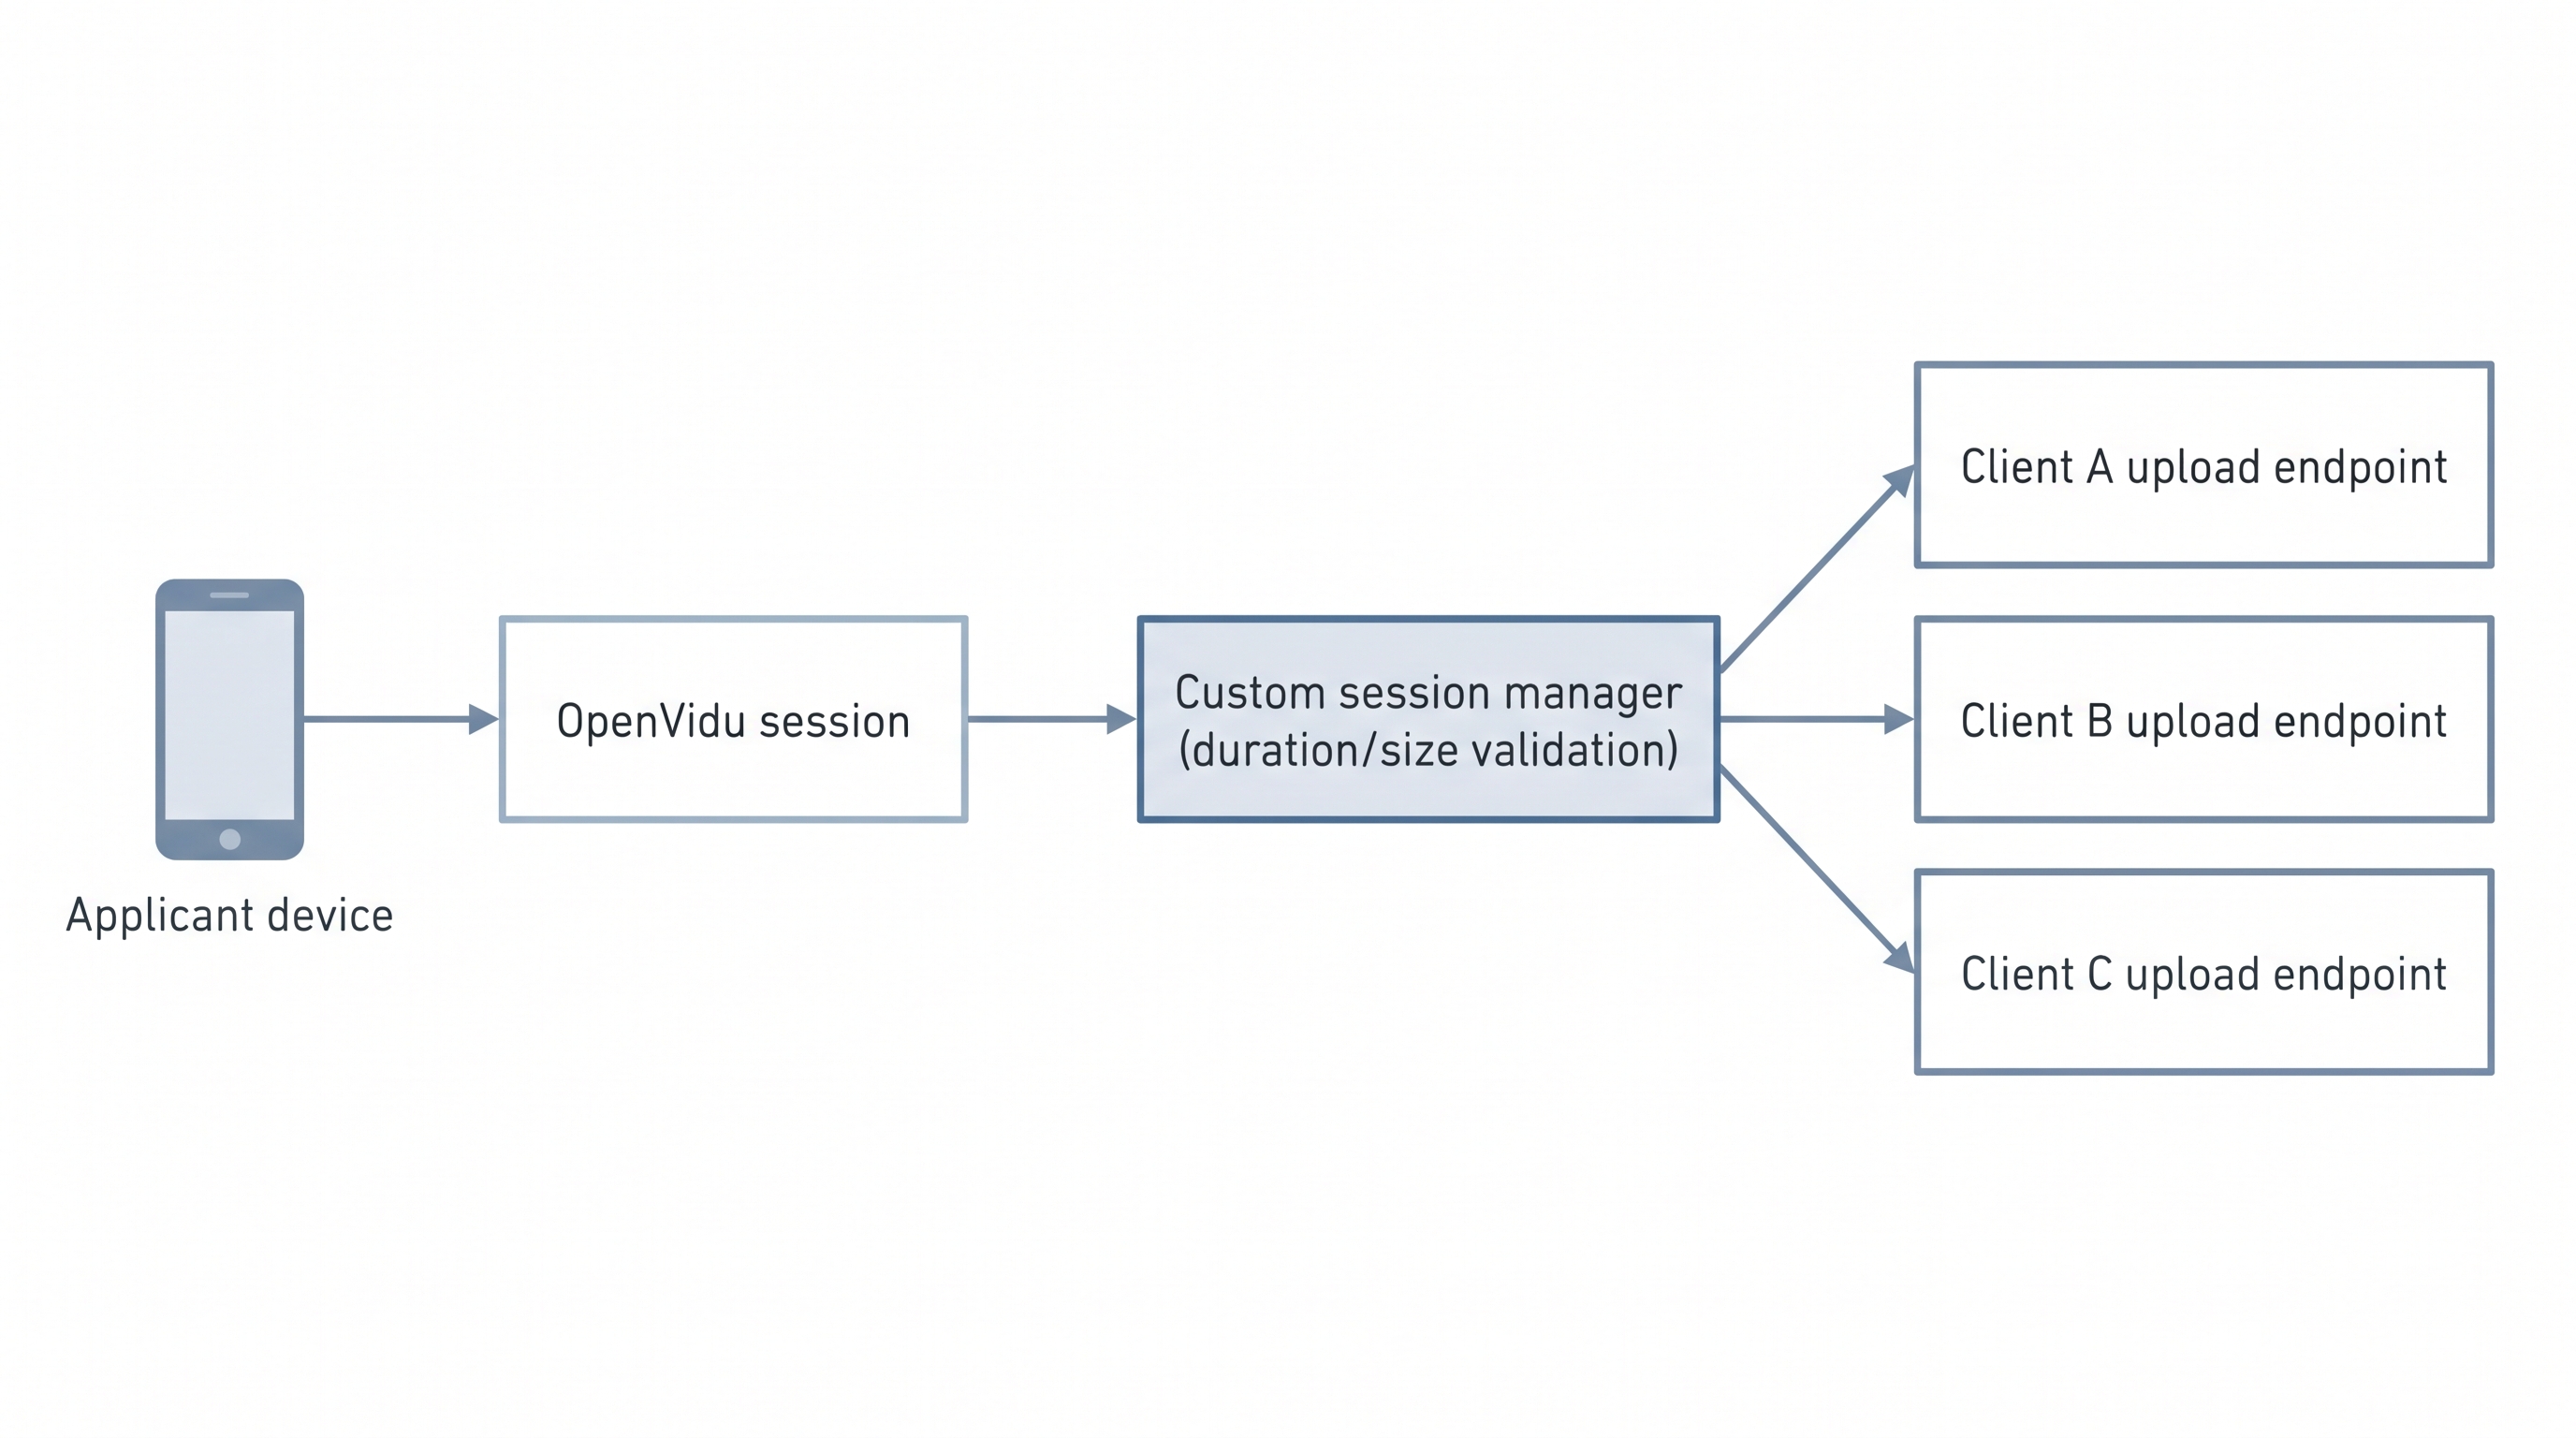
Migramos la capa de vídeo de Kurento a OpenVidu, y esta vez el papel de Naeva Tec fue mucho más allá de la consultoría sobre el propio OpenVidu. Construimos un gestor de sesión personalizado que se encargaba del ciclo de vida completo: abrir y cerrar sesiones de OpenVidu, recibir las grabaciones resultantes, ejecutar una validación básica sobre cada una (duración, tamaño del archivo), y enrutar la grabación validada hacia el endpoint de subida que indicara la configuración de cada cliente — distintos clientes, distintos sistemas de destino. Ese gestor es lo que permitió que el vídeo se incorporara al proceso de alta más amplio como un paso configurable más, en lugar de algo que cada integración tenía que resolver a mano.
Dos restricciones condicionaron la mayor parte del trabajo de ingeniería real. Primero, el producto tenía que funcionar dentro de las políticas de red estrictas y cerradas en seguridad de cada cliente — el tipo de restricción propia de la banca, la verificación de edad o cualquier otro contexto que maneje datos personales sensibles —, lo que implicó configurar OpenVidu con una superficie de exposición mínima en lugar de su configuración por defecto, más permisiva. Segundo, los solicitantes se conectan desde cualquier dispositivo que tengan — un abanico amplio de dispositivos y condiciones de red, incluyendo conexiones lentas y versiones de sistema operativo móvil realmente obsoletas —, así que tanto la aplicación cliente como el propio pipeline de vídeo tuvieron que optimizarse a fondo, sin dar por hecho un dispositivo moderno ni una buena conexión.
Esto tampoco es realmente una videollamada en el sentido en que se suele usar OpenVidu; es una captura de evidencia de un solo sentido, y esa evidencia tiene que sostenerse. El vídeo era el único requisito que no se podía relajar — una conexión que se establecía sin vídeo no era válida, no solo degradada —, mientras que una pista de audio ausente no suponía ningún problema, un detalle menor y casi al revés de lo habitual frente a todo lo demás que este producto cambió respecto a una videollamada normal. El proyecto también incluyó comprobaciones básicas orientadas a detectar las formas más obvias de intentar falsearlo, como inyectar un vídeo pregrabado directamente en el pipeline de WebRTC en lugar de mostrar una cámara real y en directo. Estas comprobaciones eran sencillas, no infalibles, pero el cliente las revisó y las aceptó como un nivel de rigor razonable para esta etapa del producto.
Nuestro papel
- Migrar el pipeline de vídeo de prueba de vida del sistema original en Kurento a OpenVidu.
- Construir el gestor de sesión personalizado: ciclo de vida de la sesión de OpenVidu, recuperación de grabaciones, validación de duración/tamaño, y enrutado a endpoints de subida por cliente.
- Reforzar el despliegue de OpenVidu con una configuración de exposición mínima, compatible con políticas de red estrictas y cerradas en seguridad.
- Optimizar la aplicación cliente y el pipeline de vídeo para un amplio rango de dispositivos y condiciones de red reales, incluyendo conexiones de bajo ancho de banda y software móvil obsoleto.
- Implementar comprobaciones básicas para señalar feeds de cámara que no fueran en directo, dentro de los límites que el cliente aceptó para esta etapa del producto.
Tecnologías
- OpenVidu, como capa de sesión de vídeo, configurado con exposición mínima en un contexto de seguridad estricto.
- Un gestor de sesión y subida personalizado, para el ciclo de vida de la sesión de OpenVidu, la validación de grabaciones y el enrutado multi-endpoint.
- Optimizaciones de cliente y de pipeline orientadas a dispositivos de gama baja y redes con mala conexión.
Conclusión y lecciones aprendidas
El ajuste más importante no fue técnico en el sentido habitual, fue reconocer lo distinto que era este caso de uso frente a una videollamada normal. Diseñar para las restricciones de una red estricta y cerrada en seguridad en lugar de una conexión abierta a internet, tratar el vídeo como el único requisito realmente innegociable, y aceptar una comprobación antifraude imperfecta pero genuinamente útil, partían todos de la misma idea: el trabajo de este producto es producir evidencia, no dejar que dos personas hablen. Una vez asumido ese marco, decisiones que parecerían un paso atrás para un producto de videoconferencia normal — reducir al mínimo la superficie de red, señalar feeds sospechosos incluso sin una respuesta perfecta — resultaron ser exactamente las acertadas. Profundizamos en algunas de esas decisiones, además de en algunas mejoras que merece la pena plantearse para un producto similar hoy, en una entrada complementaria.